Mapa aplikace & Test plan
Zmapujete funkce, endpointy, role a vstupy aplikace a převedete je do praktického testovacího plánu hypotéz.
Naučte se dívat na vlastní aplikaci očima útočníka. Přestaňte si plést to, co dovoluje frontend, s tím, co skutečně vynucuje backend server.
Zmapujete funkce, endpointy, role a vstupy aplikace a převedete je do praktického testovacího plánu hypotéz.
Prověříte celý přihlašovací cyklus, reset hesel, expiraci tokenů a zneužitelnost starých relací.
Ověříte vlastnictví objektů (BOLA/IDOR), přímé volání API mimo UI a náchylnost na Mass Assignment.
Hmatatelný výstup: podrobný seznam zjištění, ověřených zranitelností a oprav na reálném testovacím webu.
Každá lekce staví na konkrétním chybném předpokladu vývojáře a hned ho ověřuje na skutečných HTTP requestech a ve výukové webové aplikaci. Účastník si tak postupně přestane plést to, co dovoluje frontend, s tím, co skutečně vynucuje server.
Naučíte se zmapovat funkce a workflow aplikace, odvodit testovací hypotézy a cíleně ověřit, čemu backend zbytečně důvěřuje. Stejný postup můžete uplatnit jak na běžně vyvíjený, tak na AI-urychleně vytvořený web.
AI umí vývoj výrazně zrychlit. Důležité je ale prakticky prověřit, jak výsledný web skutečně pracuje s účty, rolemi, daty a funkcemi – bez ohledu na to, jestli kód psal člověk nebo coding agent.
Pentester & Security Konzultant
Milan Půlkrábek působí přes 20 let v profesionálním IT, z toho více než 10 let čistě v bezpečnosti. Vedu projekt Digitální Sebeobrana a věnuje se penetračním testům webových aplikací, Linuxové infrastruktuře a praktickému zabezpečení systems.
Významnou část profesní dráhy strávil v Paralelní Polis jako CTO a vedoucí CryptoLABu. Přednáší na akcích jako ChainCamp, CryptoVestibull, CryptoByte nebo E15 Technologic Festival.
Browser DevTools, intercepting proxy, HTTP request/response, cookies a stav uživatele. Mapování funkcí, workflow, endpointů, rolí, dat, vstupů a API. Převod mapy na testovací plán a hypotézy.
Registrace, login, reset a změna hesla, account recovery a MFA. Enumeration a ochrana proti brute force. Hledání cest, jak authentication lifecycle obejít nebo zneužít.
Cookies a tokeny, vznik a životní cyklus session. Logout, expirace, rotace, session fixation a staré sessions. Zneplatnění session po změně hesla/oprávnění a CSRF.
Object ownership, IDOR/BOLA a horizontální přístup k cizím datům. Vertikální autorizace a privilegované funkce. Manipulace identifikátoru, identity nebo endpointu.
Unexpected fields, hidden/disabled pole a extra JSON properties. Privilegované atributy a mass assignment. Server-side schema a field validation.
Hledání API endpointů přes XHR/fetch a REST komunikaci. Přímé volání endpointů mimo frontend, HTTP metody a endpoint discovery. Aplikace autorizačních testů na API.
Práce se vstupy a výstupy a praktický model source → sink. XSS, SQL injection a path traversal jako případy, kdy vstup začne další komponenta interpretovat.
File upload: kontrola ve frontendu vs. server, typ/MIME/velikost a uložení souboru. Další parsování a zpracování. URL jako vstup do serverové funkce a SSRF.
Business logic, workflow a business invariants. Opakování jednorázové akce, přeskočení povinného kroku a změna pořadí operací. Nekonzistentní kontrola cen, slev a limitů.
Samostatné testování jednoho společného omezeného scopu na reálném, záměrně postradatelném webu vlastněném lektorem. Mapování funkcí, odvození hypotéz a rozbor zjištění.
Průběžně si vytvoříte mapu aplikace, testovací hypotézy a záznamy ověřených problémů. V závěrečné lekci z toho vznikne praktický seznam zjištění, doporučených oprav a dalších kontrol pro normální webovou aplikaci.
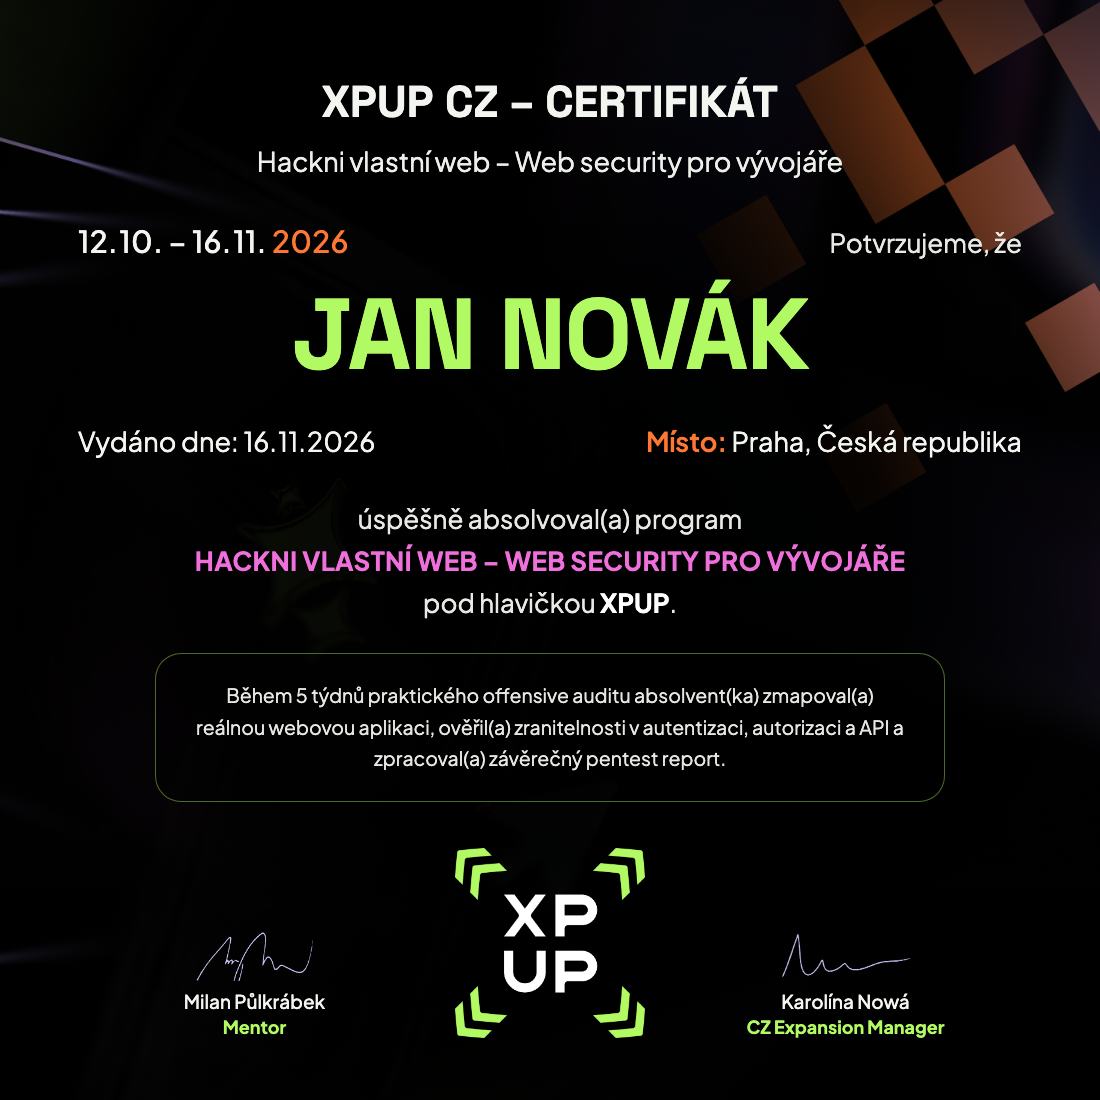
Vyplňte kontaktní formulář. Ozveme se Vám s podrobnostmi a probereme Vaše předchozí zkušenosti před definitivním potvrzením.
Přináším ze zahraničí do Česka a na Slovensko skvělý koncept vzdělávání.
Starám se o to, aby naše kurzy dávaly smysl, všechno proběhlo hladce a nic důležitého nám neuniklo.
Rád pro vás najdu ten nejlepší kurz podle vašich cílů a potřeb.
Pomohu vám vybrat ten správný kurz pro váš osobní i kariérní posun.
Pomáhám vzdělávacím produktům růst díky digitálnímu marketingu, datům a správné komunikaci.
Propojuji strategii, design a AI tak, aby každý nápad ožil v jasném a škálovatelném vizuálním systému.