Kurz pro odborníky z IT, bezpečnosti a compliance

Kybernetická bezpečnost a compliance v praxi: ISMS a nový zákon (NIS2)

ISMS · NIS2 (ZKB) · AI Act · DORA · GDPR

Za 6 týdnů projdete celou cestu od otázky „týká se to nás?“ až po audit. Budete vědět, co po vaší organizaci chce zákon o kybernetické bezpečnosti, jak zavedení systému probíhá a jak ho každý rok udržet a kde certifikace ISO 27001 nestačí.

  • ISMS a ISO 27001
  • Hodnocení rizik
  • Dodavatelský řetězec
  • Hlášení incidentů
  • Simulovaný audit
  • AI Act v praxi

Přihláška je nezávazná. Ozveme se vám a probereme, zda je kurz pro vaši situaci ten správný.

Začátek kurzu
3. 11. 2026
Kdy
Út a Čt · 16:00–18:00
Rozsah
12 lekcí · 6 týdnů
Úroveň
Pokročilí

01 · Proč právě teď

Nová pravidla platí. Většina organizací zatím neví, že mezi ně patří.

Zákon č. 264/2025 Sb., který do českého práva přenáší směrnici NIS2, je účinný od 1. listopadu 2025. Lhůty pro zavedení opatření běží a dopadají na rok 2026 a 2027.

6 000–8 000 organizací, na které zákon podle odhadů dopadá – řádově více než podle předchozí úpravy
1 osoba odborně připravená – povinnost každé regulované organizace

1. 11. 2025

Zákon je účinnýPovinnosti podle ZKB začínají platit pro nově regulované organizace.

Registrace

Ohlášení u NÚKIBOrganizace, která splní kritéria regulované služby, se musí ohlásit.

+ 1 rok

Zavedení opatřeníZpravidla roční lhůta na zavedení bezpečnostních opatření od registrace.

2026–2027

Navazující předpisyOhlašovací povinnosti podle Cyber Resilience Act, na ně navazuje AI Act.

Máme certifikát ISO 27001, takže splňujeme NIS2.

Nesplňujete automaticky. NÚKIB kontroluje soulad s vyhláškou, která v řadě bodů požaduje víc než norma – včetně vlastního prohlášení o aplikovatelnosti.

Kybernetická bezpečnost je věc IT.

Zákon ukládá konkrétní povinnosti vrcholnému vedení a vlastníkům informací, nejen technickému oddělení.

02 · Co se naučíte

Po kurzu budete umět

Devět konkrétních dovedností. Každou si vyzkoušíte na modelové organizaci, ne na slidech.

01

Určit režim organizace

Určíte regulovanou službu a režim nižších nebo vyšších povinností a budete vědět, jaké povinnosti z toho plynou a do kdy.

02

Rozlišit role a jejich neslučitelnost

Osoba pověřená kybernetickou bezpečností, manažer, architekt a auditor kybernetické bezpečnosti, garant aktiva – kdo za co odpovídá.

03

Sestavit inventář aktiv

Primární a podpůrná aktiva, vazby mezi nimi a hodnocení podle vyhlášky. Včetně průsečíku s GDPR.

04

Obhájit rozhodnutí o riziku

Metodika podle vyhlášky č. 409/2025 Sb. ve srovnání s ISO/IEC 27005. Zdůvodníte priority i to, proč jste opatření nezavedli.

05

Sestavit přehled opatření

Přehled bezpečnostních opatření v nižším režimu, prohlášení o aplikovatelnosti ve vyšším – a víte, co pokrývá ISO 27001 a co vyhláška navíc.

06

Vědět, co chce auditor

Jaké důkazy o fungování opatření požaduje auditor a NÚKIB, kdo je má dodat a kde vás zastaví.

07

Koordinovat první hodiny incidentu

Jeden incident, několik lhůt a adresátů: ZKB, GDPR a DORA. Kdo má fakta, kdo rozhoduje, kdo komunikuje.

08

Připravit přehled pro vedení

Podklady, podle kterých vedení rozhodne – stav bezpečnostních opatření shrnutý na jedné stránce.

09

Začlenit AI do řízení bezpečnosti

AI nástroj jako aktivum a cloudová AI služba jako dodavatel. Povinnosti podle AI Act a pravidla používání.

Posuňte prstem pro další dovednosti

Co si odnesete domů

Kurz nepracuje s daty skutečných organizací. Všechna cvičení probíhají na fiktivní modelové organizaci, takže výstupy můžete bez omezení použít jako ukázku své práce i do portfolia.

Výstup kurzu: akční plán pro vaši organizaci – konkrétní kroky a jejich pořadí, sestavené v poslední lekci.

Co kurz nedodává: hotovou dokumentaci pro vaši organizaci. Ta musí vycházet z vašich aktiv, rizik a smluv – právě ta rozhodnutí se do šablon doplňují a právě je se v kurzu učíte dělat.

  • Přehled bezpečnostních opatření (vyhl. č. 410/2025 Sb.)
  • Inventář aktiv
  • Registr rizik
  • Prohlášení o aplikovatelnosti
  • Kontrolní seznam smluvních náležitostí
  • Matice hlášení incidentů
  • Pravidla používání AI
  • Přehled „kde ISO 27001 nestačí“

03 · Pro koho

Pro koho je kurz určen

SKUPINA 01

Manažeři bezpečnosti a IT v regulovaných organizacích

Co vás trápí

  • Nová legislativa vám přistála na stole k řešení, aniž byste o ni stáli.
  • Nevíte přesně, co zákon a vyhláška požadují, jak splnění doložit a kolik práce to bude.
  • Máte na starosti běžný provoz a nemůžete strávit měsíce studiem předpisů.

Co získáte

  • Rychlou odpověď, zda a v jakém režimu se vás zákon týká a do kdy.
  • Srozumitelný výklad povinností v obou režimech bez zbytečné teorie.
  • Šablony, kontrolní seznamy a přehled kroků zavedení, podle kterých se zorientujete a víte, kde začít.
SKUPINA 02

Osoby pověřené kybernetickou bezpečností a budoucí manažeři KB

Co vás trápí

  • Byli jste určeni jako odpovědná osoba, ale dosud jste se věnovali hlavně provozu IT.
  • Organizace má certifikát ISO 27001 a nevíte, co vyhláška požaduje navíc.
  • Spolupracujete s externím implementátorem a potřebujete rozumět, co po vás chce.

Co získáte

  • Celý postup krok za krokem s vazbou na vyhlášky č. 409/2025 Sb. a 410/2025 Sb.
  • Přehled, kde vyhláška požaduje víc než ISO 27001, a přehled rolí.
  • Zkušenost s auditem z obou stran – jako auditor i jako kontrolovaná osoba.
SKUPINA 03

Ti, kdo přebírají agendu po předchůdci

Co vás trápí

  • Zdědili jste dokumentaci, které nerozumíte, a nevíte, nakolik odpovídá skutečnosti.
  • Nevíte, co se musí v systému dít každý rok a co bude při kontrole potřeba doložit.
  • Máte obhajovat stav, za který jste dosud neodpovídali.

Co získáte

  • Porozumění tomu, proč dokumentace vypadá, jak vypadá, a co v ní hledat.
  • Roční cyklus systému: vyhodnocení, přezkoumání, audit, aktualizace.
  • Plán kroků při převzetí agendy.
SKUPINA 04

Dodavatelé regulovaných organizací a IT firmy

Co vás trápí

  • Od zákazníků dostáváte smluvní požadavky a oznámení, že jste „významným dodavatelem“.
  • Chcete klientům nabízet služby podle zákona, ale regulaci teprve poznáváte.
  • Obsluhujete klienty z finančního sektoru a řešíte požadavky DORA.

Co získáte

  • Přehled požadavků, které se na dodavatele přenášejí smlouvami (ZKB i DORA).
  • Porozumění povinnostem klientů v obou režimech.
  • Přehled technických opatření, která vyhlášky požadují.

Posuňte prstem pro další skupiny

Kurz vás nenaučí zavést celý systém za šest týdnů – to je projekt na měsíce, který stojí na datech a rozhodnutích vaší organizace. Naučí vás rozumět každému jeho kroku, vědět, co a proč se dělá, umět na něm spolupracovat a systém pak udržovat.

Pro koho kurz není

  • Pro úplné začátečníky v IT nebo bezpečnosti.
  • Pro ty, kdo hledají technický hacking, penetrační testy nebo konfiguraci systémů. Tohle je kurz o řízení, ne o technice.
  • Pro ty, kdo očekávají přípravu na certifikační zkoušku nebo hotovou dokumentaci k převzetí.
  • Pro vrcholné vedení a vedoucí oddělení – pro ně je určen samostatný kurz „Kybernetická bezpečnost pro vedení a vlastníky informací“.

Vstupní podmínka: alespoň 2 roky praxe v IT, bezpečnosti nebo compliance.

04 · Osnova

12 lekcí na jedné modelové organizaci

12 lekcí 6 týdnů 2× 2 hod. týdně

Struktura lekce: cca 45 min výklad · 50 min cvičení na modelové organizaci · 25 min Q&A. Po každém týdnu následuje úkol (cca 1–2 hod.) s osobní písemnou zpětnou vazbou mentorky. U každé lekce je uvedeno, pro který režim je relevantní.

01Týden 1Týká se to vás a co po vás budou chtítLekce 1–2 · Úkol 1
Út 3. 11. · 16:00–18:00 Lekce 1: Týká se to vaší organizace? oba režimy
  • Kdo spadá pod zákon o kybernetické bezpečnosti (č. 264/2025 Sb., účinný od 1. 11. 2025, týká se 6 000–8 000 organizací): regulovaná služba, velikostní kritéria, režim vyšších a nižších povinností.
  • Termíny: registrace, lhůta pro zavedení opatření, přechodná ustanovení. Co hrozí při nesplnění – kontrola NÚKIB, sankce, odpovědnost statutárního orgánu.
  • Mapa souvisejících předpisů: AI Act, DORA, GDPR, Cyber Resilience Act, zákon o kritické infrastruktuře. Představení modelové organizace.

Praktické cvičení

Posouzení vlastní i modelové organizace pomocí kalkulačky na Portálu NÚKIB – každý odchází s odpovědí, zda a v jakém režimu jeho organizace je.

Výstupy z lekce

  • Vím, zda a v jakém režimu se zákon vztahuje na moji organizaci a do kdy musí být hotovo.
  • Mám přehled, které další předpisy se nás týkají.
Čt 5. 11. · 16:00–18:00 Lekce 2: Co po vás bude chtít kontrola a auditor oba režimy
  • Jak probíhá kontrola NÚKIB a certifikační audit; co se ověřuje a co se vzorkuje.
  • Rozdíl mezi „opatření je nastavené“ a „umíme doložit, že funguje“. Ukázka auditní stopy na konkrétním dokumentu.
  • Kdo za důkazy odpovídá: vrcholné vedení, osoba pověřená kybernetickou bezpečností, manažer kybernetické bezpečnosti – kvalifikace a neslučitelnost rolí.

Praktické cvičení

Rozbor vzorové dokumentace modelové organizace – co by kontrola uznala jako důkaz a co ne. Matice odpovědností (RACI).

Výstupy z lekce

  • Vím, co konkrétně bude kontrola chtít vidět.
  • Vím, kdo v organizaci za co odpovídá a které role se nesmí slučovat.

Úkol 1: Regulatorní dopad a odpovědnosti modelové organizace.

02Týden 2Aktiva a rizikaLekce 3–4 · Úkol 2
Út 10. 11. · 16:00–18:00 Lekce 3: Kontext, rozsah a aktiva oba režimy
  • Kontext organizace, zainteresované strany a rozsah řízení kybernetické bezpečnosti.
  • Primární a podpůrná aktiva a vazby mezi nimi; hodnocení aktiv (vyšší režim), pravidla používání a priorita obnovy (nižší režim).
  • Role garanta aktiva. Aktiva, na která se často zapomíná: cloudové a AI služby, osobní údaje a průsečík s GDPR.

Praktické cvičení

Inventář aktiv jednoho procesu modelové organizace včetně AI a cloudových služeb, ve variantě pro vyšší režim s hodnocením aktiv.

Výstupy z lekce

  • Umím sestavit inventář aktiv, určit vazby a přiřadit garanty.
  • Vím, jak aktiva hodnotit podle vyhlášky.
Čt 12. 11. · 16:00–18:00 Lekce 4: Hodnocení a řízení rizik hlavně vyšší
  • Metodika podle vyhlášky č. 409/2025 Sb. ve srovnání s ISO/IEC 27005; povinné kategorie hrozeb včetně umístění dat mimo ČR.
  • Kritéria akceptovatelnosti, zbytkové riziko, zpráva o hodnocení rizik a plán zvládání rizik. Rizika spojená s AI nástroji.
  • Pro nižší režim: jak rizikovou úvahou zdůvodnit priority a nezavedení opatření.

Praktické cvičení

Vyšší režim – hodnocení rizik zvoleného procesu a návrh jejich zvládání. Nižší režim – priority a zdůvodnění nezavedení opatření.

Výstupy z lekce

  • Rozumím metodice hodnocení rizik požadované vyhláškou.
  • Umím obhajitelně zdůvodnit rozhodnutí o riziku.

Úkol 2: Aktiva a rizika modelové organizace.

03Týden 3Opatření a dodavateléLekce 5–6 · Úkol 3
Čt 19. 11. · 16:00–18:00 Lekce 5: Bezpečnostní opatření, přehledy a prohlášení o aplikovatelnosti oba režimy
  • Nižší režim: přehled bezpečnostních opatření podle vyhlášky č. 410/2025 Sb., roční aktualizace a vyhodnocení účinnosti.
  • Vyšší režim: prohlášení o aplikovatelnosti podle vyhlášky č. 409/2025 Sb. a SoA podle ISO 27001 – proč organizace s certifikátem potřebuje obojí.
  • Kde ISO 27001 nestačí. Jak psát politiky, které lidé opravdu dodržují, a jak prokázat provozní účinnost.

Praktické cvičení

Nižší režim – výřez přehledu bezpečnostních opatření. Vyšší režim – gap analýza vybrané oblasti mezi ISO 27001 a vyhláškou.

Výstupy z lekce

  • Vím, jak sestavit přehled opatření, resp. prohlášení o aplikovatelnosti.
  • Umím rozlišit, co pokrývá ISO 27001 a co vyhláška vyžaduje navíc.
Út 24. 11. · 16:00–18:00 Lekce 6: Dodavatelský řetězec oba režimy
  • Požadavky na dodavatele a smluvní náležitosti v obou režimech; evidence významných dodavatelů ve vyšším režimu.
  • Cloudové a AI služby jako dodavatelé: umístění dat, žádosti cizích orgánů o data, exit strategie.
  • Prověřování dodavatelů a pohled dodavatele regulované organizace. Průsečíky s DORA a zpracovatelskými smlouvami podle GDPR.

Praktické cvičení

Revize vzorové dodavatelské smlouvy modelové organizace, včetně smlouvy na cloudovou AI službu.

Výstupy z lekce

  • Znám povinné náležitosti smluv s dodavateli.
  • Vím, co pro firmu znamená být významným dodavatelem.

Úkol 3: Opatření a dodavatelé modelové organizace.

04Týden 4Provoz systému a technická opatřeníLekce 7–8 · Úkol 4
Čt 26. 11. · 16:00–18:00 Lekce 7: Provoz systému a audit hlavně vyšší
  • Roční vyhodnocení účinnosti ISMS, zpráva o přezkoumání, výbor pro řízení kybernetické bezpečnosti.
  • Audit podle vyhlášky a interní audit podle ISO 27001; nezávislost auditora, vzorkování, nápravná opatření.
  • Řízení kontinuity činností v přehledu. GRC a InfoSec nástroje – kdy se vyplatí nástroj a kdy stačí tabulka.

Praktické cvičení

Podklady pro roční vyhodnocení modelové organizace ve variantě podle režimu.

Výstupy z lekce

  • Vím, co se v systému každoročně vyhodnocuje.
  • Rozumím průběhu auditu a vím, jaké nástroje lze pro evidenci použít.
Út 1. 12. · 16:00–18:00 Lekce 8: Technická opatření podle vyhlášek oba režimy
  • Kontrolní seznam pro IT v obou režimech: přístup a MFA, ochrana před škodlivým kódem, segmentace, vzdálený přístup, zálohy.
  • Detekce a zaznamenávání událostí; zvládání zranitelností, penetrační testy, specifika průmyslových systémů.
  • Vztah k prováděcímu nařízení (EU) 2024/2690 u vybraných digitálních služeb.

Praktické cvičení

Posouzení technických opatření modelové organizace proti vyhlášce – co chybí a co je potřeba doložit.

Výstupy z lekce

  • Vím, která technická opatření vyhláška v mém režimu požaduje.
  • Umím najít mezery a určit, čím splnění doložit.

Úkol 4: Provoz systému a technická opatření modelové organizace.

05Týden 5Incidenty a reporting pro vedeníLekce 9–10 · Úkol 5
Čt 3. 12. · 16:00–18:00 Lekce 9: Incidenty a jejich hlášení oba režimy
  • Jeden incident, několik lhůt a adresátů: NÚKIB, ÚOOÚ, ČNB, platforma ENISA a povinnosti podle AI Act.
  • Posouzení významnosti dopadu; záznamy a závěrečná zpráva.
  • Rozhodování v prvních hodinách: kdo má fakta, kdo rozhoduje, kdo komunikuje.

Praktické cvičení

Simulace incidentu v modelové organizaci s rozdělenými rolemi.

Výstupy z lekce

  • Vím, co, komu a do kdy hlásit.
  • Umím koordinovat první hodiny incidentu.
Út 8. 12. · 16:00–18:00 Lekce 10: Reporting pro vedení (a související regulace) oba režimy
  • Co vedení potřebuje k rozhodnutí, jak shrnout stav opatření na jednu stránku a které metriky dávají smysl.
  • Jak si říct o rozpočet a lidi: bezpečnostní zjištění v jazyce dopadu na byznys.
  • DORA a Cyber Resilience Act v rozsahu podle profilu skupiny ze vstupního dotazníku.

Praktické cvičení

Přehled stavu bezpečnosti modelové organizace pro vedení na jedné stránce.

Výstupy z lekce

  • Umím připravit podklady, podle kterých vedení rozhodne.
  • Vím, zda se na organizaci vztahuje DORA nebo Cyber Resilience Act.

Úkol 5: Vzájemný audit dokumentace – každý audituje dokumentaci svého protějšku.

06Týden 6AI a vyhodnoceníLekce 11–12 · Test
Čt 10. 12. · 16:00–18:00 Lekce 11: Bezpečné používání AI v organizaci a AI Act oba režimy
  • Jak dohledat AI nástroje, o kterých organizace neví, jaká rizika přináší vkládání dat a jak nastavit pravidla používání.
  • AI Act v přehledu: AI gramotnost podle čl. 4, zakázané praktiky, role poskytovatele a provozovatele, vysoce rizikové systémy.
  • Krátce: ISO/IEC 42001 a rizika při vývoji a integraci AI (OWASP LLM Top 10).

Praktické cvičení

Návrh pravidel používání AI pro modelovou organizaci a zařazení jejích AI nástrojů podle AI Act.

Výstupy z lekce

  • Umím začlenit AI nástroje do řízení aktiv, rizik a dodavatelů.
  • Vím, jaké povinnosti AI Act dopadají na organizaci.
Út 15. 12. · 16:00–18:00 Lekce 12: Vyhodnocení auditu, plán zavedení a test oba režimy
  • Prezentace zjištění ze vzájemného auditu ve dvojicích a shrnutí mentorky: co by u skutečné kontroly neobstálo.
  • Plán pro vlastní organizaci – varianta zavedení nebo převzetí agendy, priority a milníky.
  • Závěrečný test (30 min).

Výstupy z lekce

  • Umím vlastní dokumentaci posoudit očima auditora.
  • Mám rozpracovaný plán dalších kroků pro svou organizaci.

Výstup

Akční kroky pro vaši organizaci

Z kurzu odcházíte se dvěma výstupy: vyplněnou dokumentací k modelové organizaci a konkrétními akčními kroky pro vlastní organizaci – co udělat a v jakém pořadí. Jak dlouho jednotlivé kroky potrvají, záleží na vaší organizaci – jejich obsah a pořadí ale zůstávají stejné.

  • Kroky zavedení pro organizace, které systém teprve budují.
  • Kroky převzetí agendy pro ty, kdo nastupují do role tam, kde je zavedeno: co zkontrolovat jako první, co musí být hotové do příštího ročního vyhodnocení a kde bývají mezery po předchůdci.

Akční kroky sestavujete v lekci 12 podle zjištění z vlastní organizace. Zůstávají výhradně u vás a neodevzdávají se; jejich revize je možná formou individuální konzultace.

Závěrečný test

V závěru lekce 12 – přibližně 25 otázek, 30 minut, rozlišených podle režimu. Úspěšné složení je podmínkou vydání potvrzení o absolvování s přehledem obsahu kurzu. Kdo se poslední lekce nemůže zúčastnit, absolvuje test online v následujícím týdnu.

Přihlásit se na kurz

Přihláška je nezávazná. Ozveme se do dvou pracovních dnů.

05 · Lektorka
Kdo vás kurzem provede

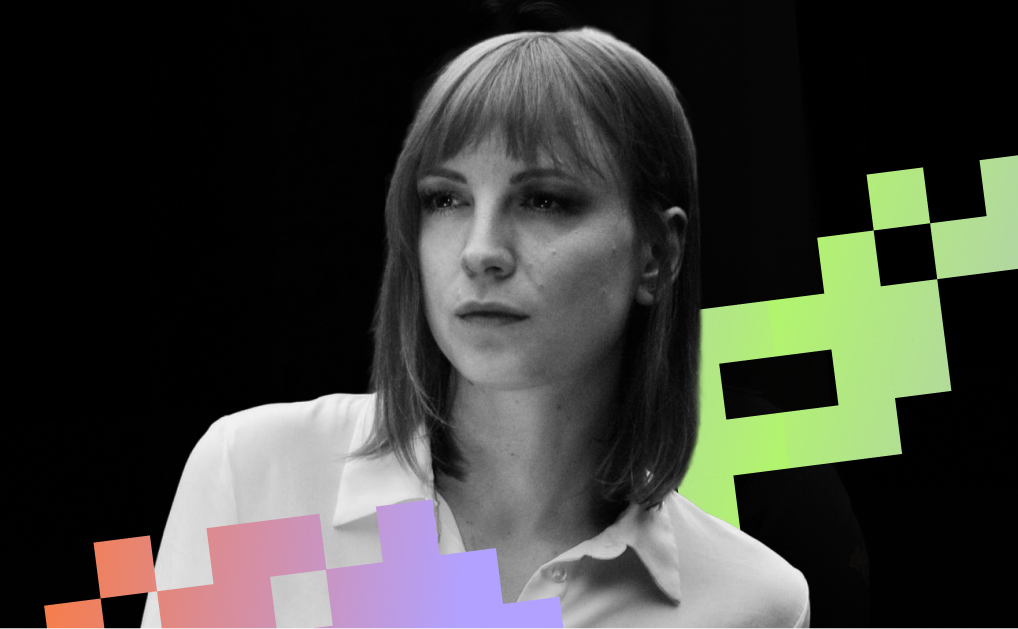
Nikola Schovanec

Zakladatelka CyberSchovka · v oboru od roku 2014

Nikola Schovanec

Od roku 2023 vede vlastní poradenskou praxi CyberSchovka. Pomáhá startupům, menším a středním firmám a krypto projektům v UK a EU s bezpečnostní governance, připraveností na NIS2, DORA a MiCA a se zaváděním systémů řízení bezpečnosti informací.

Zaváděla první ISMS podle ISO 27001 napříč dvěma společnostmi Porsche v Česku a vyškolila přes sto zaměstnanců. V krypto scale-upu Aurora Labs postavila bezpečnostní program a jako Head of Security vedla bezpečnost i IT firmy, která spravovala stovky milionů dolarů zákaznických aktiv.

Ke compliance přišla od inženýrství – začínala v AT&T jako síťová bezpečnostní inženýrka. Proto ji víc než hezky napsané opatření zajímá, jestli přežije lidi, kteří s ním mají žít.

Praxe a vzdělání
  • Head of Security, Aurora Labs
  • Local Information Security Officer, Porsche Česká republika
  • Vedoucí týmu bezpečnostního inženýrství, net.pointers
  • Network Security Engineer, AT&T Global Network Services
  • Psychologie, University of Aberdeen · Právo, Masarykova univerzita

06 · Formát a termíny

Jak kurz probíhá

Struktura jedné lekce

120 minut
45 minvýklad
50 mincvičení na modelové organizaci
25 minQ&A s lektorkou
Termíny
Začátek kurzu
Úterý 3. 11. 2026
Konec kurzu
Úterý 15. 12. 2026
Dny
Úterý a čtvrtek
Čas
16:00–18:00
Rozsah
12 lekcí · 6 týdnů
Průběh
Formát
Online, živě
Úkoly
5 úkolů, cca 1–2 h týdně
Zpětná vazba
Písemně od mentorky ke každému úkolu
Nahrávky lekcí
Ano, ze všech lekcí
Zakončení
Online test, 25 otázek
Co budete potřebovat
Software
Excel nebo LibreOffice
Přístup
Portál NÚKIB a e-Sbírka
Instalace
Žádná
Hardware
Notebook, kamera a mikrofon
Ochrana informací účastníků
Data v kurzu
Pouze modelová organizace
Údaje o vaší firmě
V diskusi se nesdílejí
Texty norem ISO
Nejsou součástí kurzu
Výstupy do portfolia
Bez omezení

07 · Investice

Cena kurzu

39 999 Kč za celý kurz

  • 12 živých lekcí s mentorkou – výklad, cvičení na modelové organizaci a Q&A
  • 5 úkolů s osobní písemnou zpětnou vazbou „kde by vás zastavil auditor“
  • Sada šablon a kontrolních seznamů podle vyhlášek NÚKIB a komentovaný přehled GRC nástrojů
  • Práce s Portálem NÚKIB a e-Sbírkou; šablony v Excelu nebo LibreOffice – nic se neinstaluje
  • Vzájemný audit dokumentace a akční kroky pro vaši organizaci
  • Závěrečný test a potvrzení o absolvování s přehledem obsahu

Platba

  • Platba kartouOkamžité potvrzení a přístup k dalším krokům.
  • Faktura pro firmuKurz může uhradit zaměstnavatel. Fakturační údaje zadáte při objednávce.
  • Rozdělení na splátkyPřes Klarnu lze částku rozdělit do tří plateb.
  • Individuální konzultacePráce na dokumentaci vlastní organizace nebo na plánu zavedení, do 2 hodin týdně podle dostupnosti mentorky. Zpoplatněno zvlášť, není podmínkou kurzu.

08 · Potvrzení

Potvrzení o absolvování

Vydáváme ho po úspěšném složení závěrečného testu. Není to certifikace podle normy – je to doklad o tom, čím jste prošli a co jste si vyzkoušeli.

  • Obsahuje přehled témat kurzu, rozsah v hodinách a jméno lektorky
  • Vydává se po úspěšném složení závěrečného testu
  • Můžete ho přidat na LinkedIn nebo doložit zaměstnavateli
  • Nenahrazuje certifikaci ISO 27001 Lead Implementer, CISM ani CISA – doporučené další kroky probíráme v lekci 12

09 · Časté dotazy

Na co se ptají nejčastěji

Týká se zákon i naší organizace?

Režim určíte pomocí kalkulačky na Portálu NÚKIB. V lekci 1 si celý postup vyzkoušíte na modelové organizaci a potom ho můžete zopakovat pro tu svou.

Máme certifikát ISO 27001. Stačí to?

Ne automaticky. NÚKIB kontroluje soulad s vyhláškou, která v řadě bodů požaduje víc než norma – včetně vlastního prohlášení o aplikovatelnosti. Mapování normy na vyhlášku je obsahem lekce 5.

Je kurz technický?

Ne. Je o řízení bezpečnosti, ne o konfiguraci systémů ani o penetračním testování. Technická opatření probíráme jako kontrolní seznam pro IT, ne jako návod k nastavení.

Připraví mě kurz na certifikační zkoušku?

Ne. Doporučené další kroky – ISO 27001 Lead Implementer, CISM nebo CISA – probíráme v lekci 12 včetně toho, co od nich čekat.

Budu po kurzu schopen zavést celý systém sám?

Ne za šest týdnů. Zavedení je projekt na měsíce a závisí na velikosti organizace, jejím IT a rozpočtu. Po kurzu ale budete přesně vědět, co je potřeba, v jakém pořadí, co k čemu doložit a kde jsou slepé uličky – ať už to budete dělat sami, s externím implementátorem, nebo systém po někom přebíráte.

Budeme pracovat s daty naší organizace?

Ne. Všechna cvičení probíhají na fiktivní modelové organizaci. V diskusi účastníci nesdílejí údaje, podle kterých by bylo možné identifikovat jejich organizaci, její zranitelnosti nebo incidenty.

Můžu kurz platit přes firmu?

Ano. Fakturační údaje zadáte při objednávce a fakturu obdržíte e-mailem. Pokud potřebujete konkrétní náležitosti nebo splatnost, napište nám.

Co když lekci zmeškám?

Nevadí. Všechny lekce se nahrávají a záznam vám pošleme, takže si zmeškanou lekci můžete pustit později.

Jaká je vstupní úroveň?

Alespoň 2 roky praxe v IT, bezpečnosti nebo compliance. Kurz není pro úplné začátečníky – počítá s tím, že rozumíte tomu, jak funguje vaše IT.

Proč se při přihlášce ptáte na režim organizace a na finanční sektor?

Podle odpovědí lektorka přizpůsobí příklady a zaměření lekce 10. Když je ve skupině víc lidí z finančního sektoru nebo od výrobců, probírá se podrobněji DORA a Cyber Resilience Act; jinak metriky a reporting pro vedení.

10 · Přihláška

Přihlaste se na kurz

Vyplněním přihlášky nic neplatíte. Ozveme se vám a probereme, zda je kurz pro vaši situaci ten správný.

  • Odpovědi z dotazníku slouží lektorce k přizpůsobení příkladů a zaměření lekce 10.
  • Kurz je určen pro praxi alespoň 2 roky v IT, bezpečnosti nebo compliance.
  • Kurz může uhradit zaměstnavatel – fakturační údaje řešíme až po potvrzení místa.
Vstupní dotazník

Podle odpovědí lektorka přizpůsobí příklady a zaměření lekce 10.

Pole označená * jsou povinná. Souhlas se zasíláním informací je dobrovolný a přihlášku neovlivňuje.

Odesláním se k ničemu nezavazujete. Ozveme se do dvou pracovních dnů.

Přihlášku máme.

Ozveme se vám do dvou pracovních dnů na uvedený telefon nebo e-mail. Probereme, v jakém režimu je vaše organizace a zda je pro vás kurz v tuto chvíli ten správný.

Lhůty pro zavedení opatření běží

Organizace registrované v roce 2026 mají na zavedení zpravidla rok. Čím dřív budete přesně vědět, co po vás vyhláška chce a jak to doložit, tím méně to bude stát – vás i vaši organizaci.

Přihlásit se na kurz Prohlédnout osnovu

Přihláška je nezávazná. Ozveme se vám a probereme, jestli je kurz pro vaši situaci ten pravý.

11 · Tým

Jsme tu pro vás na každém kroku

Kurz nevedeme sami. Od první otázky po potvrzení o absolvování se o vás stará konkrétní tým lidí, na které se můžete kdykoli obrátit.
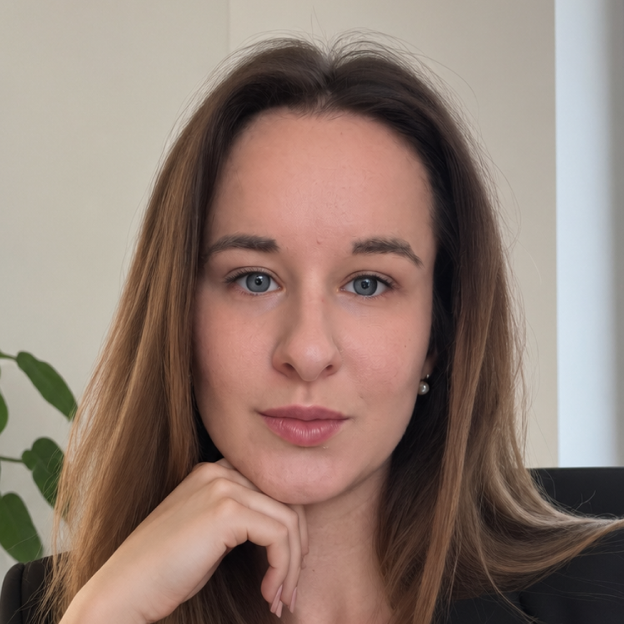
Karolína Nowá

Expansion Manager

Karolína Nowá

Přináším ze zahraničí do Česka a na Slovensko skvělý koncept vzdělávání.
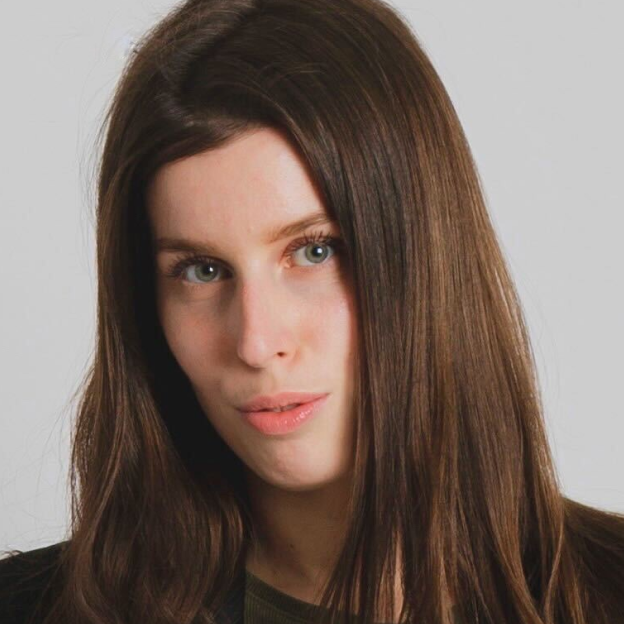
Michaela Kubalová

Project Manager

Michaela Kubalová

Starám se o to, aby naše kurzy dávaly smysl, všechno proběhlo hladce a nic důležitého nám neuniklo.
Tomáš Beňo

Sales Manager

Tomáš Beňo

Rád pro vás najdu ten nejlepší kurz podle vašich cílů a potřeb.
Marek Franek

Sales Manager

Marek Franek

Pomohu vám vybrat ten správný kurz pro váš osobní i kariérní posun.
Rusa Mchedlishvili

Head of Digital Marketing

Rusa Mchedlishvili

Pomáhám vzdělávacím produktům růst díky digitálnímu marketingu, datům a správné komunikaci.
Ricardo Angulo

Head of Design

Ricardo Angulo

Propojuji strategii, design a AI tak, aby každý nápad ožil v jasném a škálovatelném vizuálním systému.

Posuňte prstem pro celý tým